Looge VPN #
Sellest jaotisest saate teada, kuidas seadistada VPN-i Relianoid seadme abil ja kuidas seda erinevate VPN-profiilide abil konfigureerida.
Allolev pilt näitab käivitusliidest.
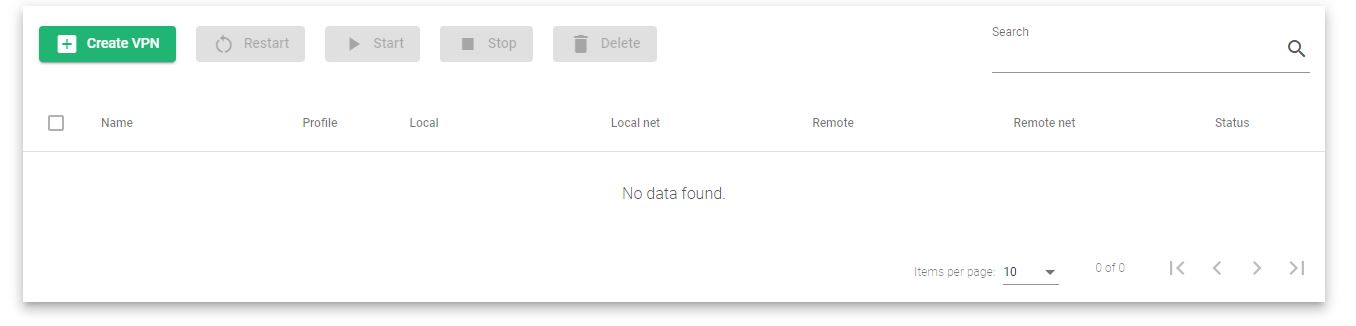
Kui klõpsate toimingul „Loo VPN” , avaneb vorm, mis näeb välja sarnane alloleval pildil olevale.
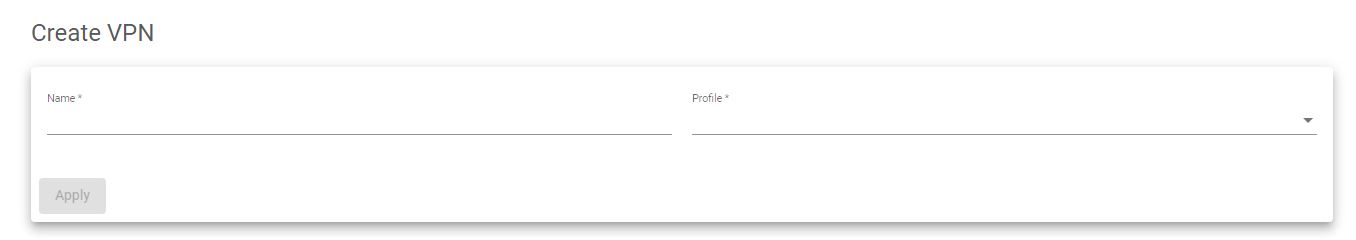
Kasutage väljal Nimi VPN-ile sobiva sildi andmiseks ja profiili VPN -i tüübi valimiseks.
Kui klõpsate profiiliväljal, kuvatakse kolm VPN-profiili, mille hulgast saate valida. Need profiilid on:
ZSS. See tüüp on a Relianoidi saitidevaheline VPN. Seda režiimi saab kasutada klientidelt koormuse tasakaalustajale või koormuse tasakaalustajale pärisserveritele. Relianoid on iga kohaliku ja kaug-alamvõrgu vaikelüüsiks. IPSEC rakendamine.
ZTN. See tüüp on a Relianoidi tunneli VPN. See režiim loob GRE tunneli IPSEC-i juurutuse kaudu, mida saab kasutada ka klientidelt koormuse tasakaalustaja või koormuse tasakaalustaja jaoks pärisserveriteni. Relianoid on iga kohaliku ja kaug-alamvõrgu vaikelüüsiks.
ZRS. See tüüp on a Relianoidi kaugsaidi VPN. Relianoid toimib VPN-serverina, nii et kliendid saaksid sellise VPN-iga ühenduse luua ja nad määravad dünaamilise IP-aadressi, mida hiljem marsruutimissüsteemi kaudu marsruutida. IPSEC juurutus serverirežiimis klientidele režiimis maanteesõdalane.
Vaadake allolevat joonist.
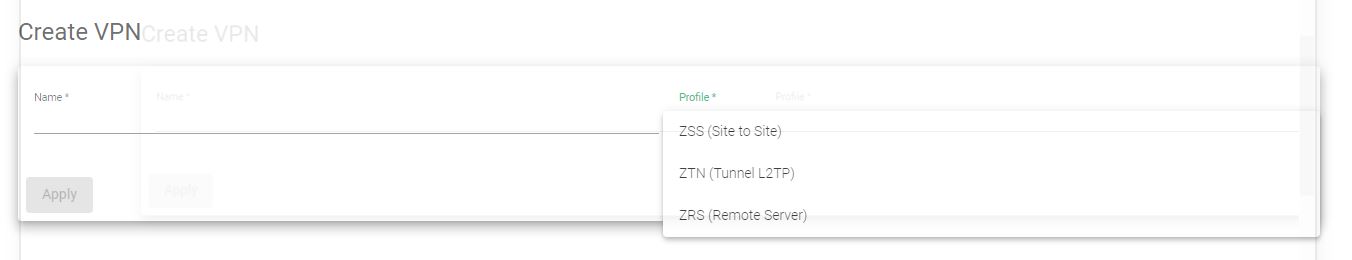
Kui valite mõne suvandi, näiteks ZTN (Tunnel L2TP) , avaneb laiem vorm, kus on rohkem välju täitmiseks. Järgige hoolikalt juhiseid ja täitke vorm vajalike andmetega.
Allolev pilt näitab, kuidas väljad välja näeksid.
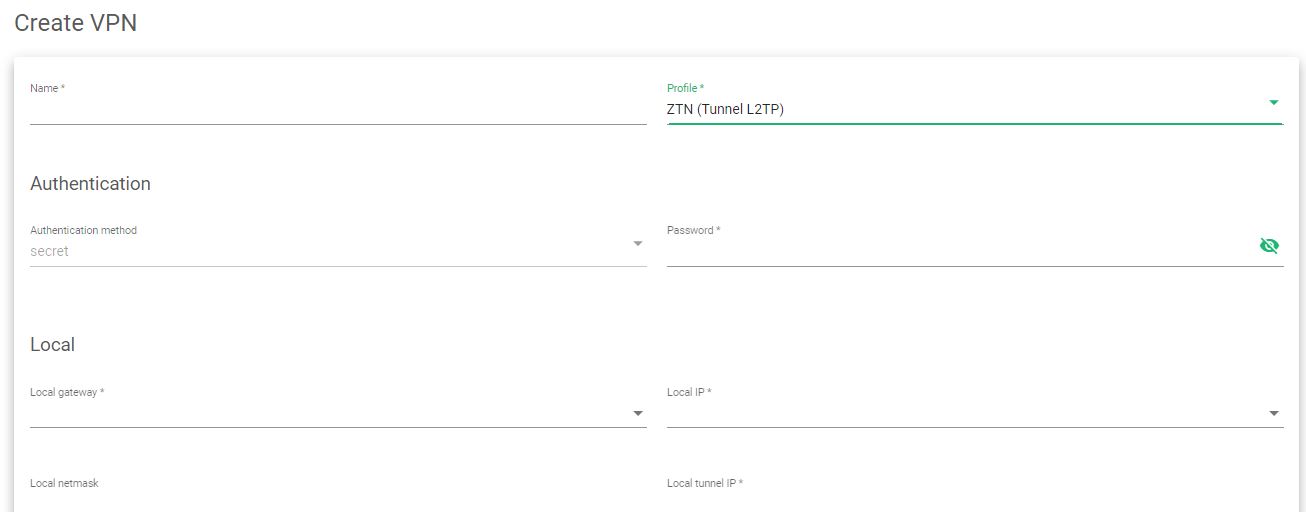
Siin on vormil täidetavate väljade lühikirjeldus.
Autentimine #
Konfigureerige VPN-i autentimismeetod.
Autentimismeetod. Esitatud mandaatide kontrollimiseks kasutatav meetod. Seda meetodit hoitakse tavaliselt saladuses.
Parool. Teie kasutaja parool VPN-ile juurdepääsuks.
kohalik #
VPN-kohaliku võrgu seadistamine.
Kohalik värav. Vaikimisi lüüs, mida kohalik server kasutab välisvõrkude ressurssidele juurdepääsuks.
Kohalik IP. Kohaliku serveri võrgukihi IP-aadress, kui see on konfigureeritud. Toetab nii IPV4 kui ka IPV6.
Kohalik võrgumask. Kohaliku serveri alamvõrgu mask, kui see on konfigureeritud. Peate selle kohaliku võrgumaski konfigureerima kohaliku seadme IP seadistamise ajal.
Kohaliku tunneli IP. Kohaliku tunneli hosti IP-aadress, kui see on konfigureeritud. Toetab nii IPV4 kui ka IPV6.
Kohalik tunneli võrgumask. Kohaliku tunneli hosti alamvõrgu mask. Peate võrgumaski konfigureerima kohaliku tunneli IP-aadressi konfigureerimise ajal.
Kaugjuhtimine #
Konfigureerige ühendatav VPN-kaugvõrk .
Kaugvärav. Vaikimisi lüüs, mida kaugserver kasutab välisvõrkude ressurssidele juurdepääsuks
Kaug-IP. Kaugserveri võrgukihi IP-aadress, kui see on konfigureeritud. Toetab nii IPV4 kui ka IPV6.
Kaugvõrgumask. Kaugserveri alamvõrgu mask, kui see on konfigureeritud. Peate selle kaugvõrgumaski konfigureerima IP seadistamise ajal.
Kaugtunneli IP. Kaugtunneldamise hosti alamvõrgu mask. Võrgumask peab olema konfigureeritud kaugtunneldava hosti IP-aadressi seadistamise ajal.
Phase 1 #
Vajadusel konfigureerige VPN-i 1. faas krüptoturvalisuse konfiguratsiooniks.
Autentimine. IKE 1. faasi läbirääkimisalgoritm, mis kontrollib päringu terviklikkust.
Krüpteerimine. Krüpteerimisalgoritmid, mida kasutatakse andmepakettide kaitsmiseks pakettide nuuskimise eest.
DH grupp. Algoritm, mis tagab kahe kaitsmata VPN-i lõpp-punkti vahel jagatud andmete saladuse.
Phase 2 #
Vajadusel konfigureerige VPN-i 2. faas krüptoturvalisuse konfiguratsiooniks.
protokollid. IPsec-protokolli tüüp, mida kasutatakse võrgu kaudu jagatud pakettide autentimiseks.
Autentimine. IKE 2. faasi läbirääkimisalgoritm, mis kontrollib päringu terviklikkust.
Krüpteerimine. Krüpteerimismeetodid, mida kasutatakse võrgu kaudu liikuvate andmepakettide turvamiseks.
DH grupp. Algoritm, mis tagab kahe kaitsmata VPN-i lõpp-punkti vahel jagatud andmete saladuse.
Pseudojuhuslik funktsioon. Algoritm, mis loob juhuslikkuse, ainult võtmete sisestamise eesmärgil.
Toetatud on nii IPv4 kui ka IPv6 protokollid, võttes arvesse, et võrgumask ja lüüs on konfigureeritud samasse pinu kui IP-aadress.
Pärast kõigi nõutavate väljade täitmise kinnitamist klõpsake uue VLAN-liidese loomiseks nuppu Rakenda.


