kohalikud teenused #
Kohalike teenuste jaotis haldab mõningaid koormuse tasakaalustaja teenuseid, näiteks HTTP-d, veebiliidese teenuseid, SSH-d hoolduseks, klastrite replikatsiooniteenuseid ja SNMP jälgimisteenuseid.
Kõik selles jaotises tehtud muudatused tuleb rakendada, klõpsates nupul „ Rakenda “. Vormil tehtud muudatuste tühistamiseks ja eelmise rakendatud konfiguratsiooni taastamiseks kasutage nuppu „ Ennista muudatused“ .
HTTP veebi GUI teenus #
Seda teenust kasutatakse administratiivsetel ja operatiivjuhtimise eesmärkidel. HTTP- teenuse kaudu edastatakse veebipõhine graafiline kasutajaliides.
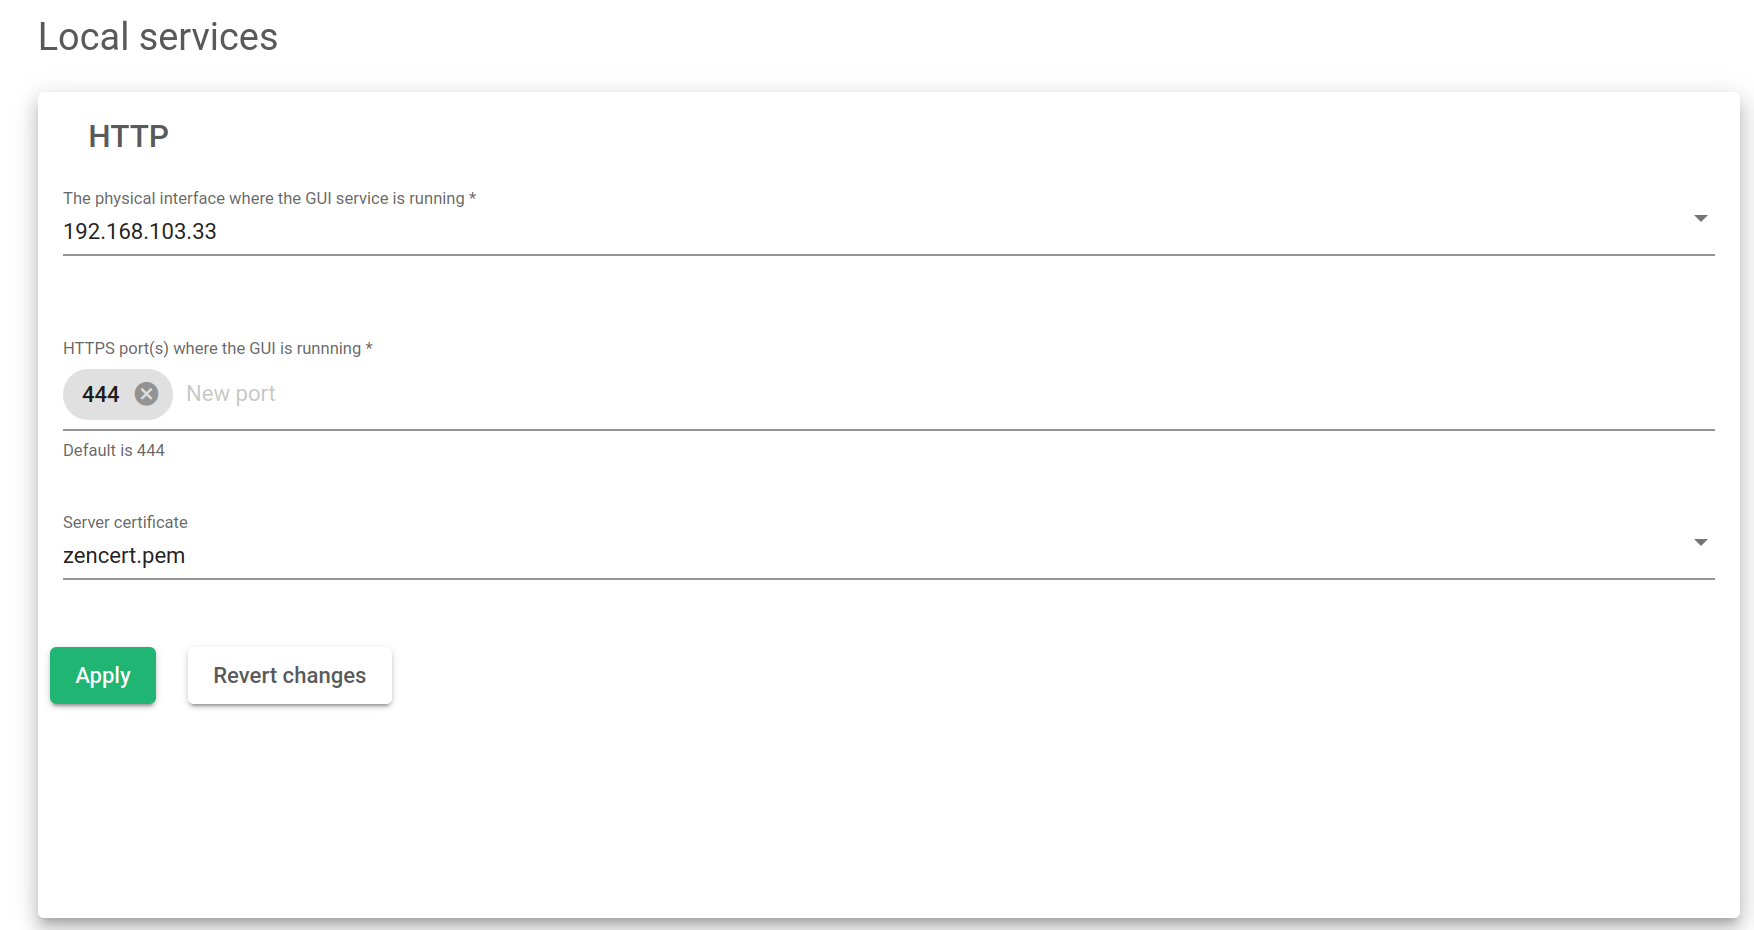
Füüsiline liides, kus GUI-teenus töötab. See on liides, kus veebipaneeli teenus on seotud kõigi koormuse tasakaalustajas konfigureeritud füüsiliste, sidumis- ja VLAN-liidestega. Märge: Virtuaalsed ja ujuvad liidesed pole soovitatavad.
HTTPS-port, kus GUI-teenus töötab. Port, mida veebi GUI-teenus kasutab haldus- ja tööeesmärkidel. Vaikimisi port on 444.
Serveri sertifikaat.See on autentimissertifikaat, mis näitab, et kasutajal on õigus kasutada Relianoid seadmeid.
Kui olete vajutanud nuppu Rakenda , peate muudatused kinnitama ilmuvas hüpikaknas.
SSH haldusteenus #
Seda teenust kasutatakse hoolduse ja klastri replikatsiooni eesmärkidel. See võimaldab koormuse tasakaalustajale kaugjuurdepääsu käsurea kaudu.
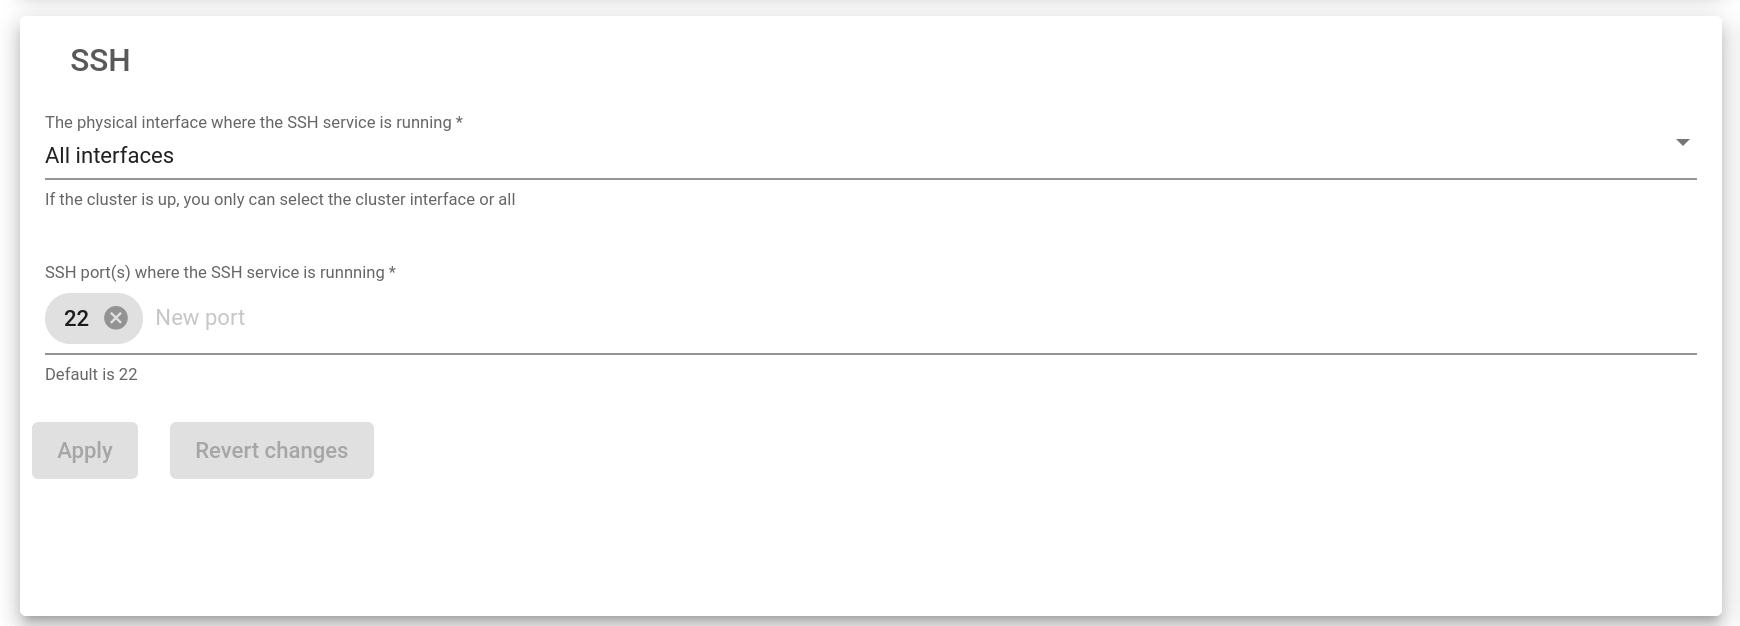
Füüsiline liides, kus SSH-teenus töötab. See on liides, kus SSH-teenus seotakse kõigi koormuse tasakaalustajas konfigureeritud NIC-, sidumis- ja VLAN-liideste vahel. Virtuaalsed ja ujuvad liidesed pole soovitatavad.
SSH-port(id), kus SSH töötab. Seda porti kasutavad SSH-teenused. Vaikimisi port on 22.
Kui olete vajutanud nuppu „Rakenda“ , rakendatakse liidese ja pordi muudatused. SSH-teenus taaskäivitatakse.
SNMP jälgimisteenus #
Süsteem kasutab seda teenust koormuse tasakaalu jälgimiseks, et integreerida see tsentraliseeritud SIEM-platvormi.
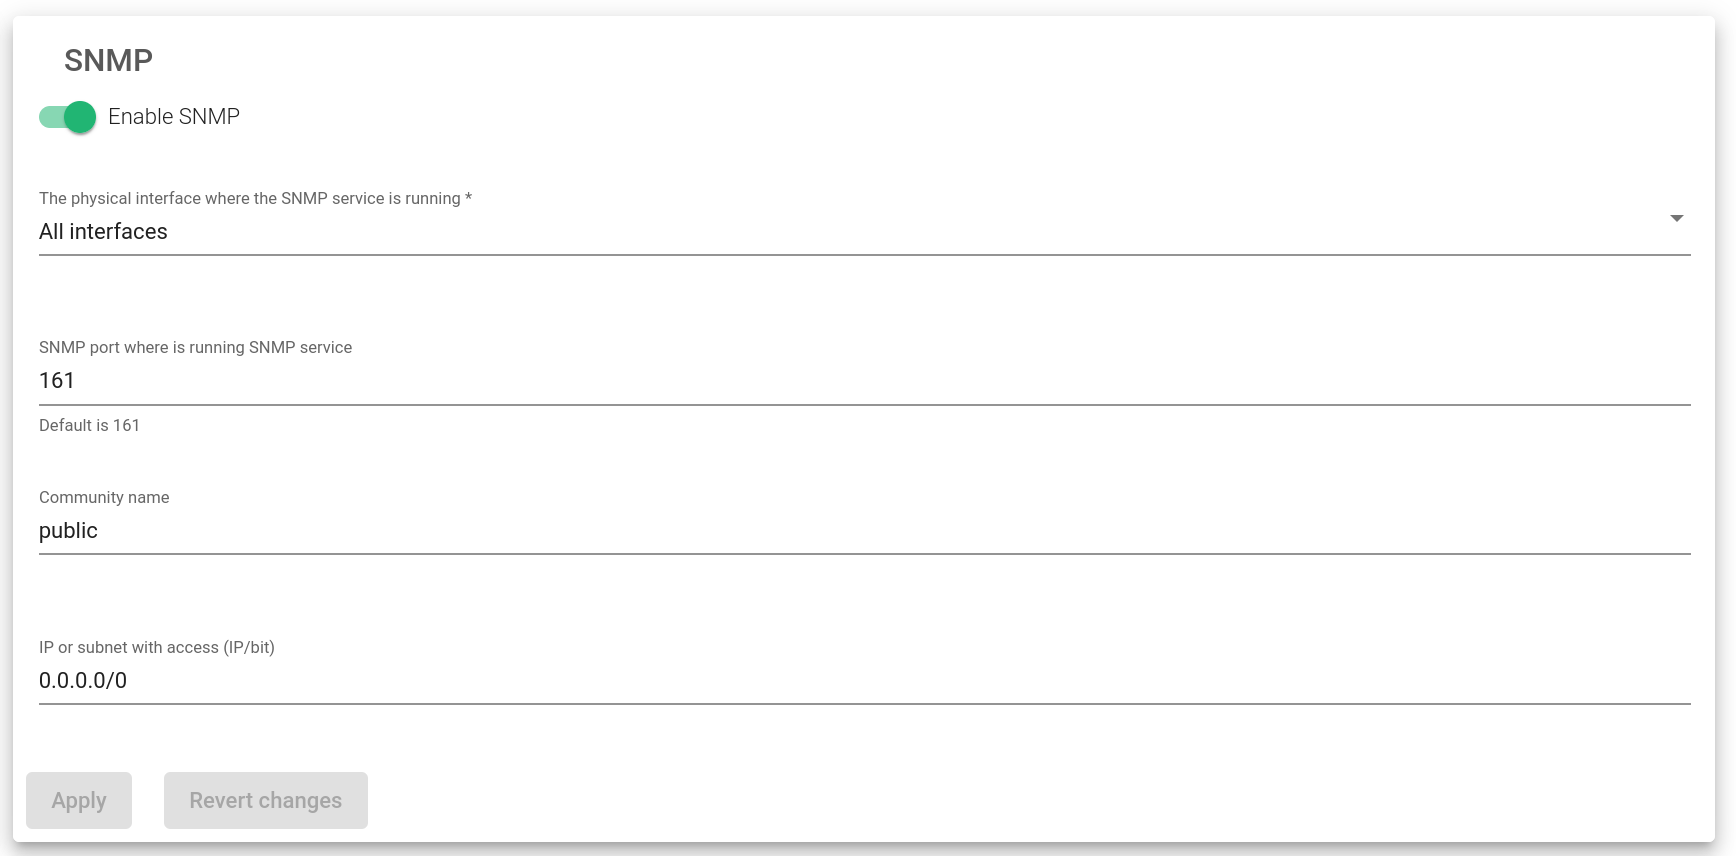
Luba SNMP. SNMP-teenuse lubamiseks või keelamiseks. See on vaikimisi keelatud.
Füüsiline liides, kus SNMP teenus töötab. Liides, kus SNMP teenus töötab.
SNMP-port, kus töötab SNMP-teenus. Port, kus SNMP-teenust kuulatakse. Vaikimisi on port 161 kasutatakse.
Kogukonna nimi. Kirjutuskaitstud kommuuni nimi, mida kasutatakse. Vaikimisi kommuuni nimi avalik kasutatakse.
Juurdepääsuga IP või alamvõrk (IP / bit). Klientide alamvõrkudel või aadressidel on juurdepääs SNMP-teenusele. Kui soovite lubada juurdepääsu ainult ühelt IP-aadressilt, kasutage võrgumaski bitti / 32.
Nupp „ Rakenda“ rakendab kõik muudatused automaatselt SNMP-teenusele.
SNMP kohta lisateabe saamiseks vaadake meie artiklit „SNMP mõistmine SIEM-keskkonnas ja Relianoid-seadme jälgimine”.
Rsyslogi logimisteenus #
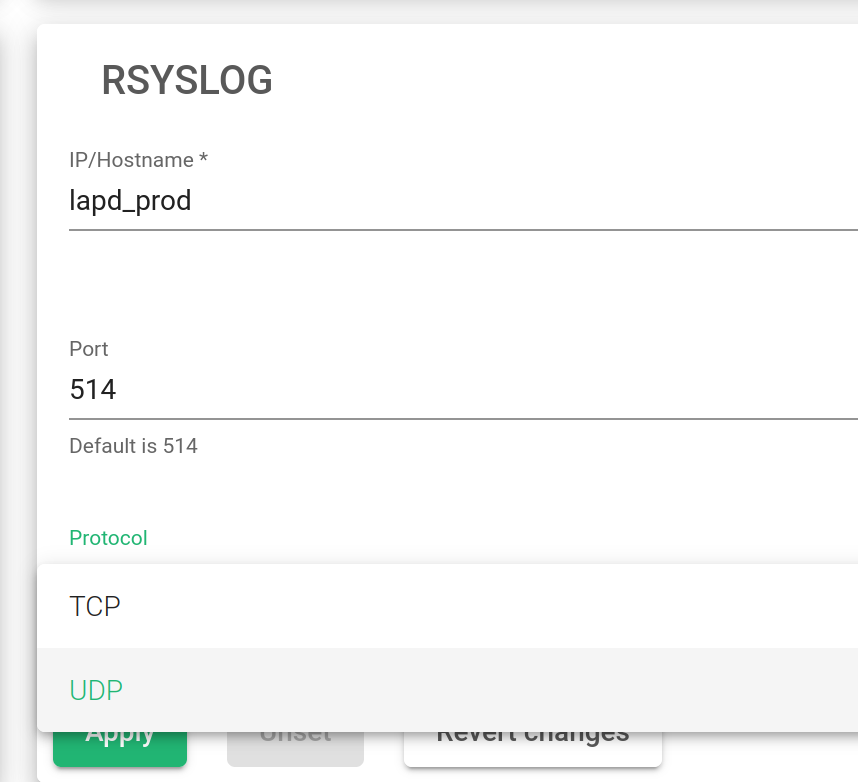
IP/hostinimi. Rsyslogi hosti nimi.
port. Port, mille kaudu logifailid saata.
Protokoll. Kasutatav edastusprotokoll. Edastamine peaks olema kas UDP või TCP.
Nupp „Rakenda” rakendab automaatselt kõik muudatused Rsyslogi teenuses.
Global Services #
Neid teenuseid kasutatakse antud süsteemi muutmiseks, et kohandada mis tahes koormuse tasakaalustajat kliendi vajadustega. Neid käitumisi on kirjeldatud pärast allolevat pilti:
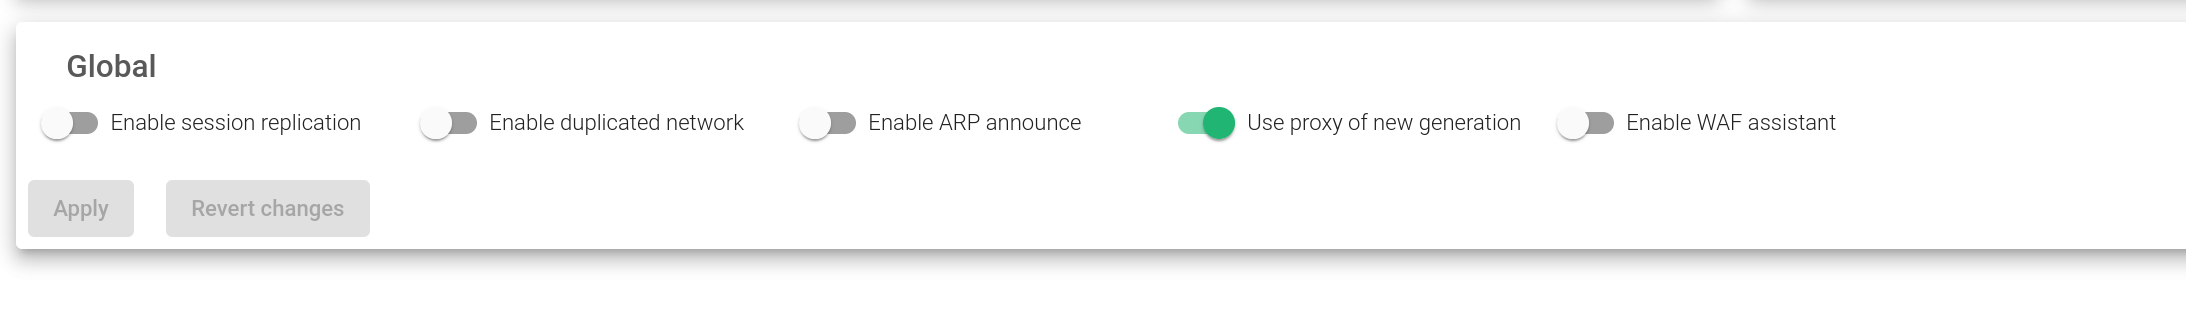
Seansi replikatsiooni lubamine. Kui talu on konfigureeritud püsima, kopeerib süsteem seansitabelid varusõlme. Juhul kui Peasõlm klastris ebaõnnestub, siis uus meister jätkab seanssidega ja kasutaja ei pea uut seanssi uuesti looma. See funktsioon on osa Stateful Cluster. See on vaikimisi lubatud.
Lubatud dubleeritud võrk. Relianoidi marsruutimissüsteem ei toeta sama võrgu konfigureerimist rohkem kui ühes liideses. See valik võimaldab aga luua sama võrgu kaks korda. Selle valiku keelamine tagab, et liiklus ei loo asümmeetrilisi marsruute. See on vaikimisi keelatud.
ARP-i lubamise lubamine. Igas klastri lülitis käivitatakse ARP-teade, mis teavitab võrku MAC-i muudatustest. Kui see suvand on lubatud, saadetakse ARP-teade võrku iga minuti järel. See on ka vaikimisi keelatud.
Kasutage uue põlvkonna puhverserverit. Alates versioonist Relianoid 6.1 haldab HTTP(S) profiili uus binaar, mida nimetatakse zproksü uute funktsioonidega, mis on eelkäijast kiiremad. Kui see on keelatud, kasutatakse eelmist HTTP-rakendust.
Luba WAF-i abiline. Võimaldab tulemüüri liidese HTTP-protokolli kaitsmiseks ja jälgimiseks.
Pärast seda klõpsake nuppu Rakenda . See rakendab automaatselt kõik muudatused globaalsetele teenustele.
Kaugteenused #
Kaugteenuste sektsioon haldab mõningaid koormuse tasakaalustaja jaoks vajalikke väliseid teenuseid, näiteks DNS -i võrgunimede lahendamiseks, NTP-d süsteemikella sünkroonimiseks ja puhverserveri teenust. See võimaldab koormuse tasakaalustajal kasutada sisemiste teenuste jaoks välist puhverserverit.
Kõik selles jaotises tehtud muudatused tuleb rakendada, klõpsates nupul „ Rakenda“ . Vormil tehtud muudatuste tühistamiseks ja eelmise rakendatud konfiguratsiooni taastamiseks kasutage nuppu „ Ennista muudatused“ .
DNS-teenus #
Domeeninimede süsteemi teenust kasutatakse domeeninimede lahendamiseks, et saada nende võrguaadressid. DNS-i lahendamiseks konfigureeritud serverid salvestatakse süsteemifaili /etc/resolve.conf.
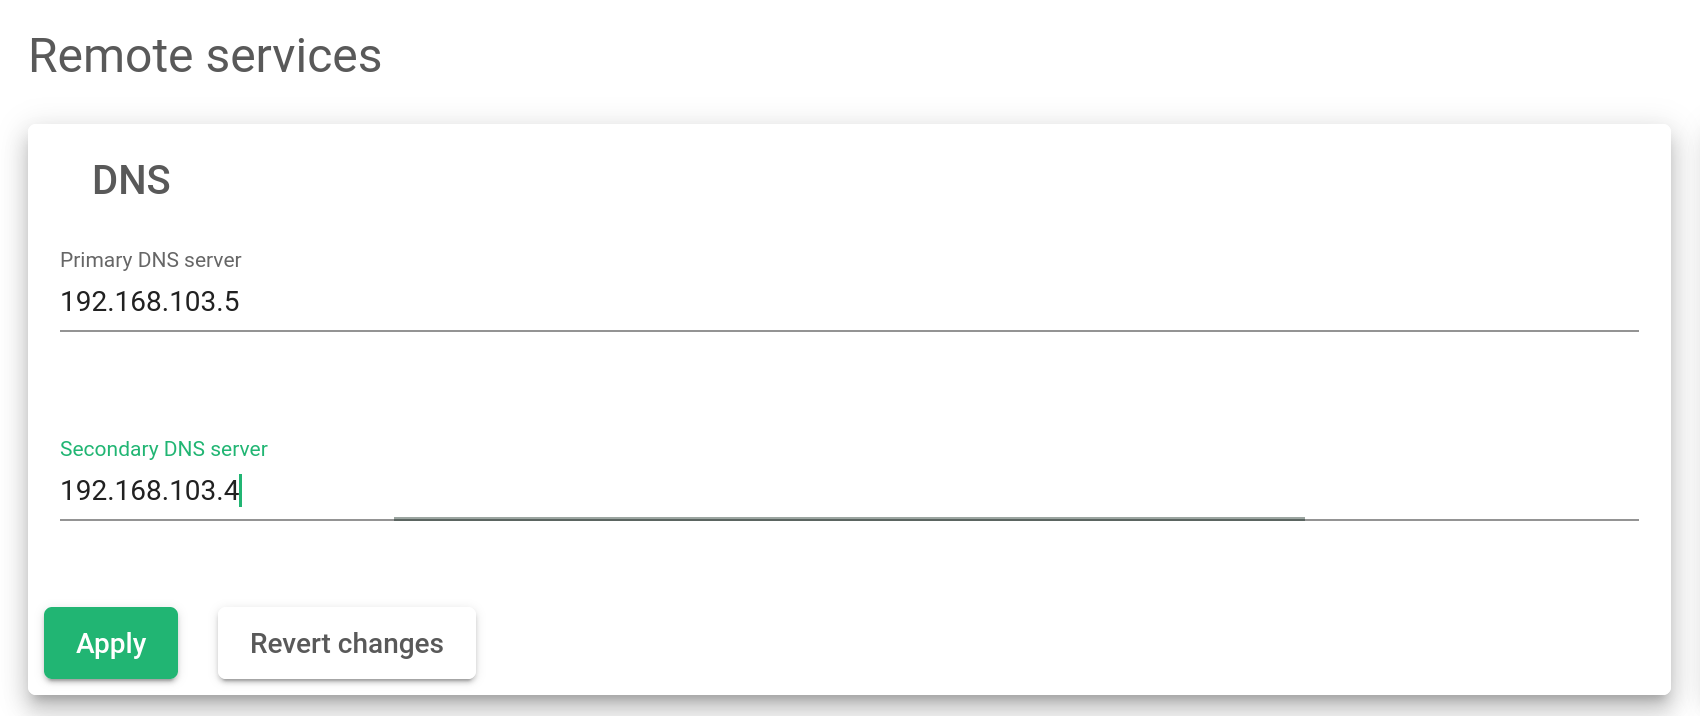
Peamine server. Primaarse nimeserveri IP-aadress. Vaikeväärtus on 8.8.8.8.
Sekundaarne server. Teisese nimeserveri IP-aadress. See väärtus on valikuline ja vaikimisi on see tühi.
NTP teenus #
Seda teenust kasutatakse koormuse tasakaalustaja süsteemi kuupäeva ja kellaaja sünkroonimiseks.
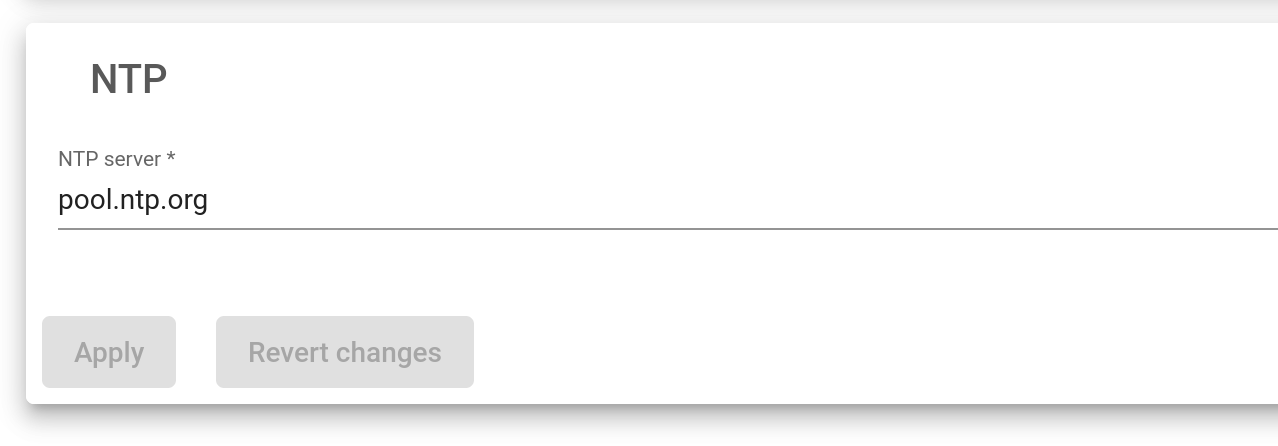
NTP-server . Serveri IP-aadress või domeeninimi, millega koormuse tasakaalustaja süsteemi kuupäeva ja kellaaja sünkroonimiseks ühenduse loob. Vaikimisi väärtus on pool.ntp.org.
Puhverserveri teenus #
See teenus on mõeldud võimaldama koormuse tasakaalustajale kaugpuhverserveri kaudu juurdepääsu Internetile. Mõned teenused, näiteks värskendused, kasutavad seda valikut, kui see on konfigureeritud.
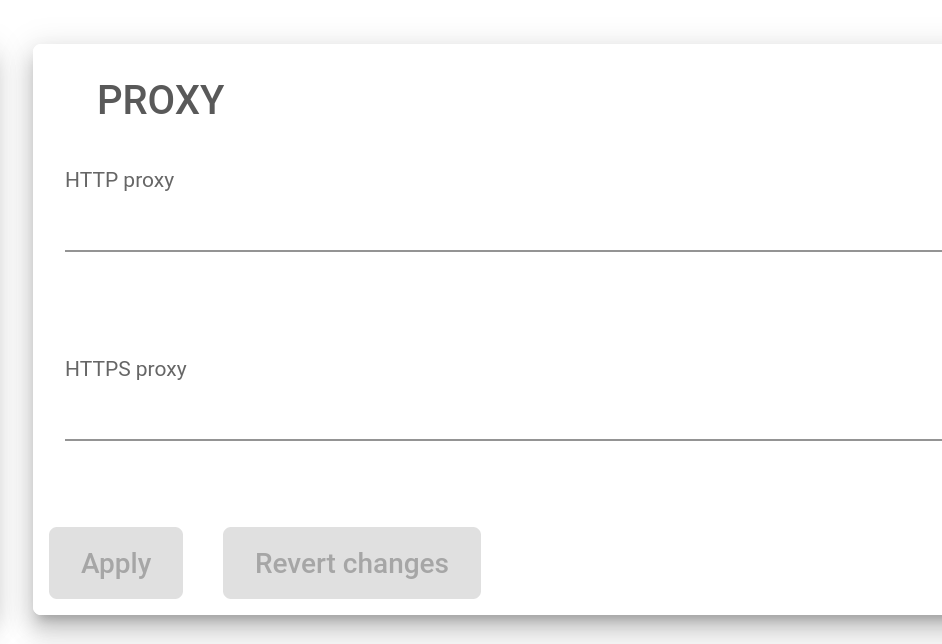
HTTP-puhverserver. Kui soovite HTTP-päringute jaoks kasutada HTTP-puhverserverit, määrake HTTP-puhverserveri täielik URL, st http: // myproxy: 80.
HTTPS-puhverserver. Kui soovite HTTPS-i taotluste puhul kasutada HTTPS-puhverserverit, määrake HTTPS-puhverserveri täielik URL, st http: // myproxy: 443.
Let's Encrypt #
See sertifikaat tõendab serveri autentsust ja tagab andmete krüptimise kaudu turvalise andmeedastuse.
Lugege lisateavet Krüpteerime.
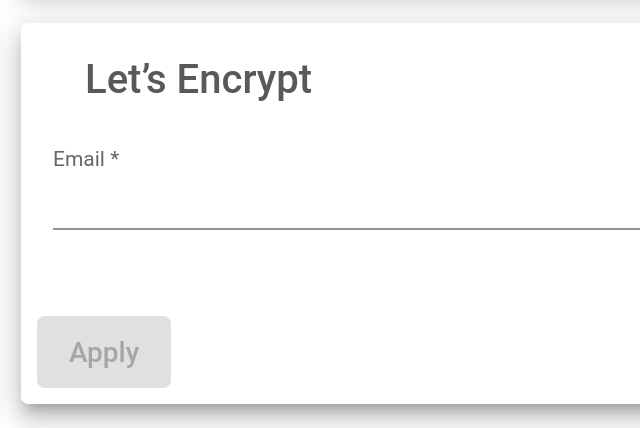
E-post . Let's Encrypt teenuse haldamise teavitusmeil.


