Kirjeldus #
Riistvara mahalaadimine kasutatakse suure koormusega andmetöötlusülesannete delegeerimiseks otse spetsiaalsele riistvararessursile, mitte tarkvaraprotsessile, et suurendada jõudlust ja vabastada üldisi arvutusressursse. Riistvara mahalaadimise optimeerimise lubamine RELIANOID lahendused toovad kaasa parema jõudluse, läbilaskevõime, väiksema CPU koormuse ja vabastavad rohkem ressursse muude ülesannete jaoks.
On üldteada, et turvaline side on hädavajalik. Samas on ka teada, et krüpteeritud edastuste haldamine on tavalistele arvutisüsteemidele suur koormus . Seetõttu on paljud müüjad aastaid pakkunud SSL-i mahalaadimise lahendusi ja mõned organisatsioonid on SSL-i mahalaadimise ülesannete täitmiseks välja töötanud spetsiaalsed riistvaralahendused.
Hiljuti on mõned riistvaratootjad otsustanud laiendada oma mikroprotsessoriplatvorme, et lisada riistvara, mis on võimeline SSL-liiklust tõhusalt haldama. Selle näiteks on AES-tehnoloogia , mida hiljem täiustati täiustatud krüpteerimisstandardi käskude komplektiga (AES-NI). AES-NI on Inteli ja AMD mikroprotsessorite x86-arhitektuuri laiendus. AES-NI eesmärk on parandada rakenduste kiirust, mis teostavad krüpteerimist ja dekrüpteerimist täiustatud krüpteerimisstandardi (AES) abil, näiteks AES-128 ja AES-256 šifrite abil. AES-NI eesmärk oli pakkuda 4–8-kordset kiiruseparandust AES-šifrite kasutamisel massiliste andmete krüpteerimiseks ja dekrüpteerimiseks. Tänapäeval on AES-NI käsklused integreeritud enamikku turul olevatest Inteli ja AMD mikroprotsessoritest.
RELIANOID 5.1 on võimeline kontrollima, kas peamine host CPU toetab AES-NI käskude komplekti ja pakub kasutajale võimalust SSL-riistvara kiirendamise võimendamine HTTPS-i jaoks side. Selle funktsiooni kõige huvitavam aspekt on see, et AES-NI-d saab kasutada RELIANOID füüsilised kui ka virtuaalsed koormuse tasakaalustajad töötavad turul tavaliste hüpervisoritega (Vmware, KVM, Xen või HyperV).
Kuidas HTTPS-i mahalaadimine töötab RELIANOID füüsiline või virtuaalne seade? #
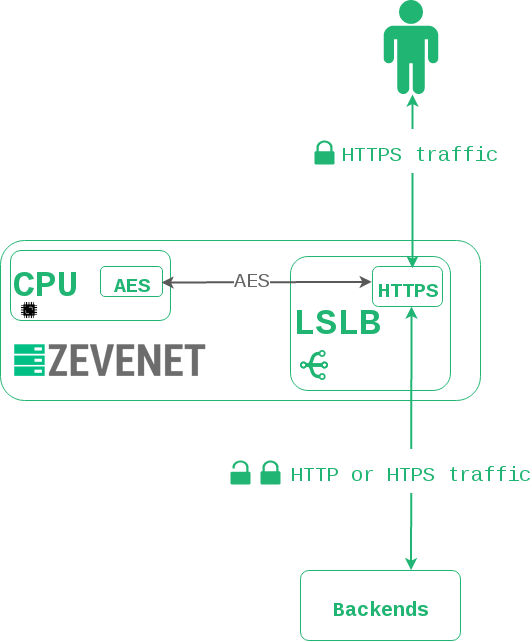
Klient palub avada a HTTPS-ühendus Euroopa RELIANOID Koormuse tasakaalustaja. HTTPSi profiil sees LSLB (Local Service Load Balancing) tuum genereerib HTTPS-i tunneli vahel RELIANOID Server ja klient. SSL-i toimingud saadetakse CPU AES-NI riistvarale, et hallata kõiki krüptimise/dekrüpteerimise toiminguid otse riistvaras HTTPS-liikluse jaoks kliendi ja kliendi vahel. RELIANOID. Lõpuks RELIANOID Server edastab liikluse taustaserveritele.
Kuidas seda kasutada #
Esiteks värskendage kindlasti RELIANOID EE 5.1 või uuem versioon. Lisaks kontrollige, kas teie riistvara toetab AES-NI-d, ja lubage see järgmiste sammude abil.
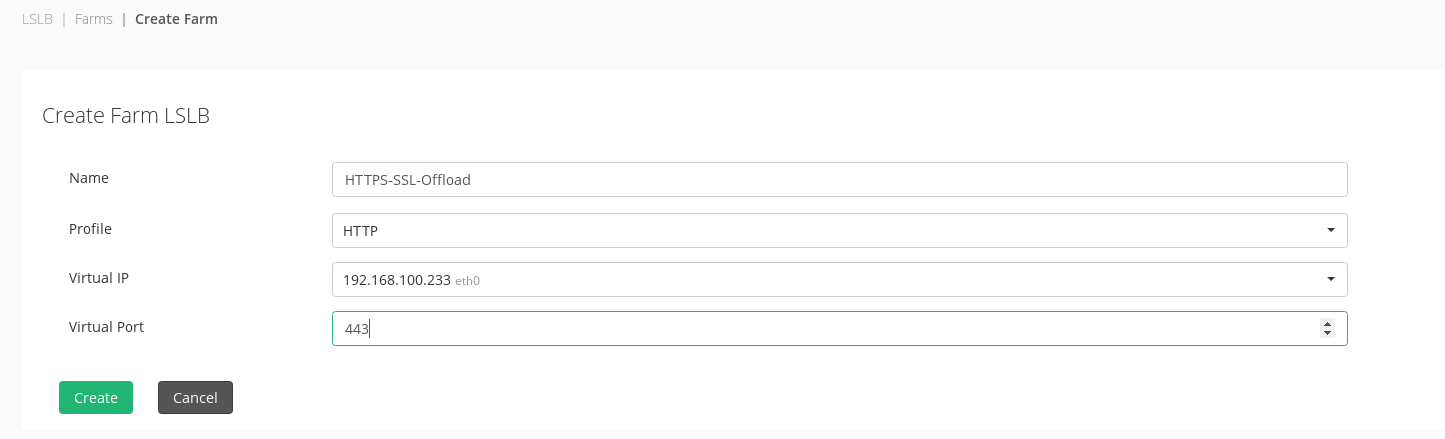
Mine RELIANOID Veebipaneel ja looge uus LSLB Talu koos HTTP-profiil on järgmine:
Kui uus LSLB põllumajandusettevõte on HTTP-profiiliga loodud, muutke loodud talu ja valige HTTPS võimalus Kuulaja väli. Kuvatakse uued konfigureeritavad parameetrid. Sel hetkel on RELIANOID Load Balancer süsteem kontrollib AES-i tuge protsessori riistvaras. Toetuse korral on SSL-i mahalaadimise funktsioon saadaval loendis Ciphers nagu allpool näidatud.
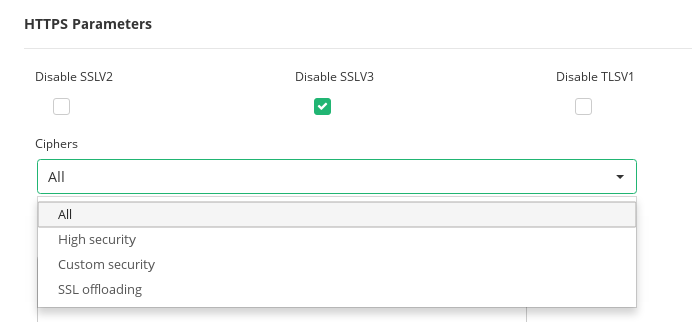
Valige siin suvand SSL-i mahalaadimine ja salvestage muudatused.
See saadab kogu selle talu hallatava HTTPSi liikluse töödelda CPU riistvara AES-NI käskude komplekti.
Võrdlusnumbrid #
RELIANOID Load Balancer suudab hallata umbes 72k SSL-ühendused sekundis, kui SSL-laadimine on lubatud aastal Intel® CoreTM i5-6500, põhisagedus 3.20 GHz koos 4-südamikega.
RELIANOID Load Balancer suudab hallata umbes 93k SSL-ühendused sekundis, kui SSL-laadimine on lubatud aastal Intel® Xeon E3-1245 v5, põhisagedus 3.5 GHz koos 2 x 4 südamikega.


