Ülevaade #
Linuxi virtuaalserver (LVS), tuntud ka kui ipvsadm, võimaldab süsteemiadministraatoritel konfigureerida veebiliikluse jaotust mitme serveri vahel Linuxi ökosüsteemis. Kuigi LVS pakub palju eeliseid, nagu suurem läbilaskevõime , töökindlus ja skaleeritavus , on selle kasutamisel ka palju potentsiaalseid puudusi. Nende puuduste hulka kuuluvad keerukus , ühekordne rike , piiratud koormuse tasakaalustamise meetodid ja piiratud tugi oma kogukonnalt.
Üldiselt, kuna nõudlus veebiteenuste järele kasvab, meeldib täisväärtuslik ADC RELIANOID on kohustatud mitte ainult pakkuma koormust tasakaalustavaid lahendusi, vaid ka turvalisus, kõrge kättesaadavus, GSLBja suurenenud jõudlus. See artikkel juhendab teid, kuidas konfigureerida koormuse tasakaalustamise mooduleid RELIANOID naabruses asuvatega LVS.
Eeldus #
Need on põhinõuded konfiguratsioonide ülekandmiseks ipvsadm et RELIANOID ADC.
- Näide sellest RELIANOID ADC peab olema installitud teie arvutisse, metallist, virtuaalsesse keskkonda või a pilveplatvorm. Kohapealseks juurutamiseks nõuda hindamist.
- Teil peab olema juurdepääs veebi graafilisele liidesele. Kui te seda ei tee, järgige seda kiiresti paigaldusjuhend.
- Peate olema teenuse aktiivne kasutaja ipvsadm ja omama põhiteadmisi selle mõistetest.
- Peate saama luua virtuaalserveri RELIANOID koormuse tasakaalustaja. Järgige seda juhendit: 4. kihi ja 7. kihi virtuaalserveri konfiguratsioon.
põhimõisted #
Virtuaalne teenus: Virtuaalteenus on tõeliste serverite klaster, mis töötavad koos, et vastata kliendi päringutele. Virtuaalne teenus on sama, mis a Teenus in RELIANOID ADC. Juurdepääs sellele läbi LSLB >> Redigeeri >> Teenus.
Direktor: See on Linuxi kerneli eksemplar, milles töötab ipvsadm koormuse tasakaalustaja. See eksemplar vastutab kõigi protsesside haldamise eest ja suudab kõrge käideldavuse korral suhelda teiste eksemplaridega. Direktor on a Sõlm/eksemplar kui viidata RELIANOID ADC.
Päris serverid: Pärisserverid on füüsilised serverid ehk VPS-id, mis tegelevad sissetulevate päringutega, töötlevad neid ja annavad virtuaalteenuse kaudu klientidele vastuse. Neid servereid nimetatakse Taustaprogrammid kasutamisel RELIANOID ADC.
Virtuaalne server: Virtuaalserver on loogiline üksus, mis sisaldab ühte või rühma virtuaalsed teenused. See on sissetuleva liikluse sisenemispunkt ja vastutab liikluse jaotamise eest klastrisse Taustaprogrammid või päris serverid. Virtuaalserver on sama mis a Talu kasutamisel RELIANOID koormuse tasakaalustaja.
Suur kättesaadavus: Kõrge kättesaadavus viitab süsteemi võimele jätkata tööd katkestusteta, isegi kui üks või mitu selle komponenti ebaõnnestuvad. Peab installima ja konfigureerima elus hoidma pakett oma süsteemis, et tagada kõrge kättesaadavus. RELIANOID kasutab a klastri sõlmepaaridest, mis töötavad koos a master/backup suhe.
Ipvs-planeerija: Need on LVS-i koormuse tasakaalustaja toetatud koormuse tasakaalustamise algoritmide komplektid. RELIANOID kaasas palju sisseehitatud koormuse tasakaalustamise planeerijad mida saate selle GUI kaudu seadistada.
Näidiskonfiguratsioonid: SNAT-režiim #
Allikas-NAT ( SNAT ) on võrguaadressi teisendamise tüüp, mis võimaldab võrguseadmel, näiteks tulemüüril, kommutaatoril, ruuteril või koormuse tasakaalustajal, teisendada väljamineva paketi päises oleva taustserveri allika IP-aadressi privaatselt avalikuks IP-aadressiks. Seda NAT-i kasutatakse paljudes olukordades, et võimaldada privaatvõrgus olevatel seadmetel internetiga suhelda, ilma et see piiraks mingeid eeliseid. Mõned neist eelistest on järgmised:
- Tõhustatud turvalisus: Lähte-NAT peidab väljuvas paketis taustaserverite IP-aadressi, muutes ründajatel raskeks privaatvõrgus olevate seadmete tuvastamise.
- Täiustatud jõudlus: Liiklust mitme taustaserveri vahel jaotades aitab lähte-NAT parandada võrgu jõudlust, vähendades ühe serveri koormust.
- Suurenenud skaleeritavus: Lubades mitmel taustaserveril ja muudel kohalikel seadmetel jagada ühte välist IP-aadressi, võimaldab Source NAT andmekeskuse konsolideerimist, ilma et kulutaks palju avalike IP-de peale.
Selles jaotises teeme LVS-iga SNAT-i konfiguratsioonid ja demonstreerime sarnaseid konfiguratsioone kasutades RELIANOID ADC.
Ipvsadm konfiguratsioonid #
Päris serverid:
>>192.168.88.150:5060
>>192.168.88.151:5060
Virtuaalne teenus:
>>192.168.88.190:5060
- SNAT-režiimi kasutamiseks ipvsadmis käivitage käsk "sudo nano /etc/sysctl.conf".
- Tühista rea kommentaarid "net.ipv4,ip_forward=1" IP-edastuse lubamiseks.
- Käivita käsk sysctl -p muudatuste jõustumiseks.
- Käivita käsk ipvsadm -C
- Lisage teenus, käivitades käsu ipvsadm -A -t 192.168.88.190:5060 -s rr
- Lisage kaks tõelist serverit:
Pane tähele järgmisi lippe. -C võimaldab kasutajal puhtalt alustamise korral kogu tabeli tühjendada. -A võimaldab lisada teenuse ipvsadm koormuse tasakaalustajasse. -a võimaldab kasutajal lisada koormuse tasakaalustaja sees loodud teenusele päris servereid.
-t lipud tähistavad TCP-ühendust, -s tähistab ajastamisalgoritmi ja rr tähistab ringjärjestuse algoritmi.
ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.150:5060 -m ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.151:5060 -r XNUMX
SNAT-režiimi kasutamiseks lisage -m lipp käskude lõpus, kui lisate virtuaalteenusele tõelise serveri. The -m lipud kujutavad endast maskeerimist, mis on sisuliselt SNAT režiimis.
Pange tähele, et SNAT-režiimis kliendi allika IP-aadressi ei muudeta.
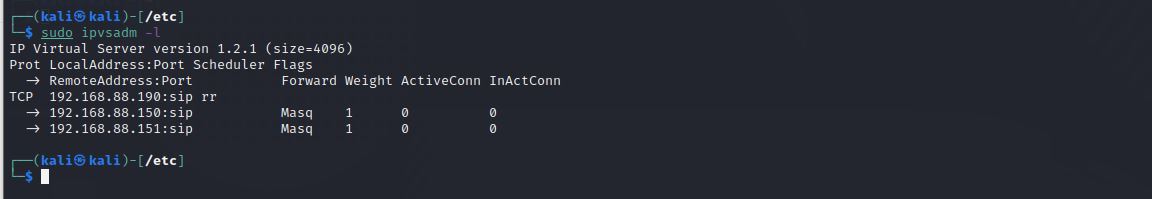
Kinnitage loenditabelis virtuaalsete serverite loomine, kasutades sudo ipvsadm -l
RELIANOID konfiguratsioonid #
SNAT-režiimi kasutamiseks RELIANOID koormuse tasakaalustaja:
- Minna LSLB menüüs.
- Klõpsake Põllumajandusettevõtted alammenüü.
- Klõpsake pliiatsiikoonil an L4xNAT profiil, mille olete varem loonud. Kui te seda ei teinud, järgige seda juhendit: 4. kihi ja 7. kihi virtuaalserveri konfiguratsioon.
- Jooksul Globaalne seaded, klõpsake nuppu edasijõudnud nuppu.
- Muutma NAT tüüp et NAT.
- kliki kehtima nuppu konfiguratsioonide salvestamiseks.
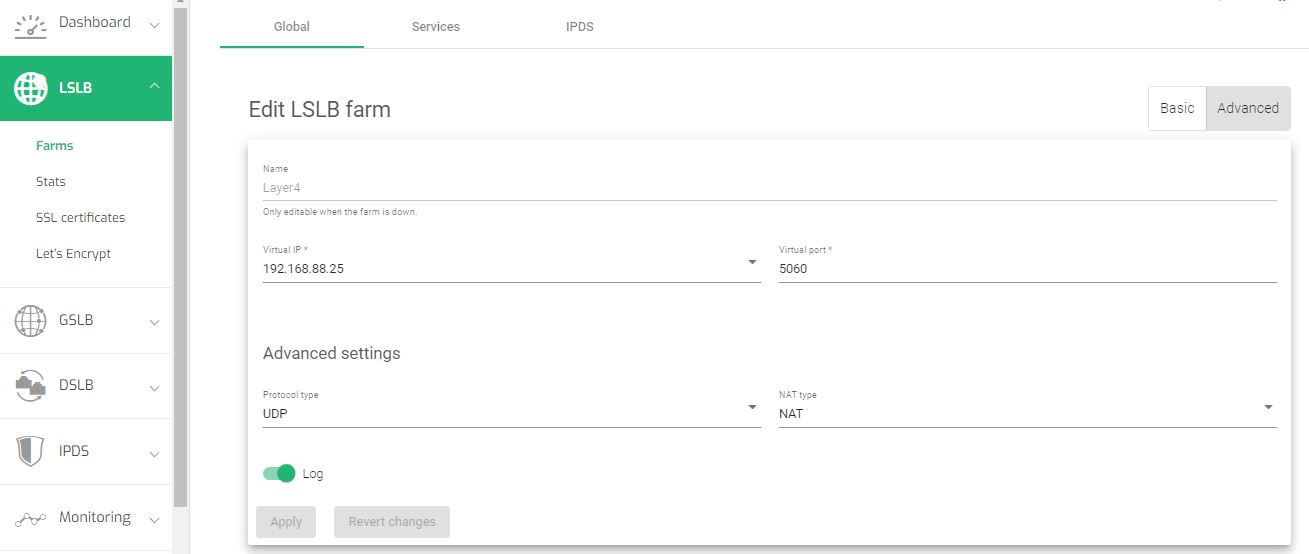
Märge: Vaikimisi töötab koormuse tasakaalustaja NAT mis esindab Allikas NAT on RELIANOID Koormuse tasakaalustaja.
Layer 4 konfiguratsioonide ja SNAT-režiimi kohta lisateabe saamiseks RELIANOID ADC, loe L4xNAT konfiguratsioonid.
Näidiskonfiguratsioonid: DSR-režiim #
Otsene serveri tagastamine viitab konfiguratsioonile, mille puhul koormuse tasakaalustaja saadab kliendipäringud teenuse sees olevatele taustserveritele, kuid taustserverid vastavad otse klientidele, möödudes koormuse tasakaalustajast.
DSR- konfiguratsioonis toimib koormuse tasakaalustaja liikluse jaoturina, saates klientide päringud vastavatele taustserveritele , kuid see ei tegutse liikluse puhverserverina. Selle asemel saadavad serverid oma vastused otse klientidele tagasi.
Need on mõned põhjused, miks võiks kaaluda DSR-i kasutamist SNAT-i asemel koormuse tasakaalustajas.
- Parem jõudlus: Koormuse tasakaalustajast möödaminek tagasiteel võib parandada süsteemi jõudlust, kuna koormuse tasakaalustaja ei pea serverite vastuseid töötlema ja edastama.
- Lihtsustatud arhitektuur: Direct Server Returni kasutamine võib süsteemi arhitektuuri lihtsustada, kuna see välistab vajaduse, et koormuse tasakaalustaja toimiks vastupidise puhverserverina.
- Parem turvalisus: Mõnel juhul võib Direct Server Return parandada turvalisust, lubades serveritel saata vastuseid otse klientidele, mitte suunata vastuseid läbi koormuse tasakaalustaja. See võib raskendada ründajatel vastuste pealtkuulamist või nende muutmist.
Selles jaotises teeme DSR-i konfiguratsioonid LVS-iga ja demonstreerime sarnaseid konfiguratsioone kasutades RELIANOID ADC.
Ipvsadm konfiguratsioonid #
Päris serverid:
>>192.168.88.150:5060
>>192.168.88.151:5060
Virtuaalne server:
> 192.168.88.190: 5060
- DR-režiimi kasutamiseks ipvsadmis käivitage käsk "sudo nano /etc/sysctl.conf".
- Tühista rea kommentaarid "net.ipv4,ip_forward=1" IP-edastuse lubamiseks.
- Arp-kõnedele vastamine pole vajalik DR-režiim. Arp-päringute blokeerimiseks lisage need read konfiguratsioonifaili.
- 5. Käivita käsk sysctl -p muudatuste jõustumiseks.
- Lisage teenus, käivitades käsu
ipvsadm -A -t 192.168.88.190:5060 -s rr
-t lipud tähistavad TCP-ühendust, -s tähistab ajastamisalgoritmi ja rr tähistab ringjärjestuse algoritmi.
- 7. Lisage kaks tõelist serverit
- Konfigureerige silmusliides, kasutades teenuse IP-aadressi.
- Kinnitage loenditabelis virtuaalsete serverite loomine, kasutades
sudo ipvsadm -lcn
net.ipv4.conf.all.arp_ignore=1 net.ipv4.conf.all.arp_announce=2
ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.150:5060 -g ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.151
DR-režiimi kasutamiseks lisage igale reaalse serveri konfiguratsioonile lipp -g .
ifconfig lo:0 192.168.88.190 võrgumask 255.255.255.255
RELIANOID konfiguratsioonid #
DSR-režiimi sisselülitamiseks RELIANOID ADC-d:
- Minna LSLB veebipaneeli menüüs.
- Klõpsake Põllumajandusettevõtted.
- Klõpsake pliiatsiikoonil L4xNAT profiili, mida soovite muuta. Kui te pole seda veel loonud, lugege seda juhendit: 4. kihi ja 7. kihi virtuaalserveri konfiguratsioonid.
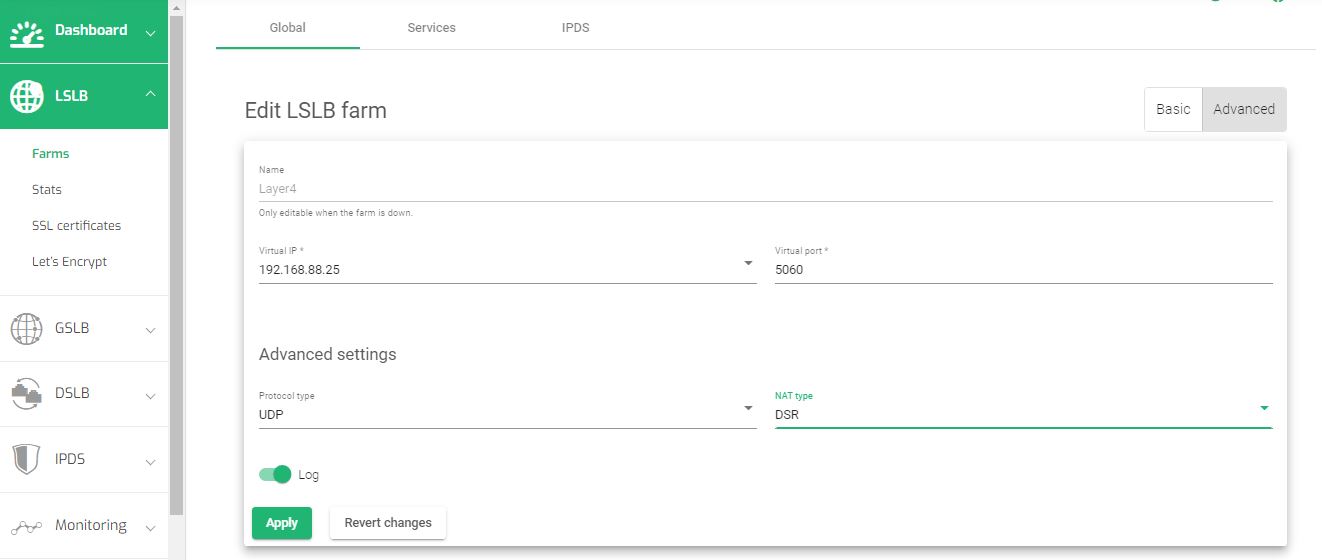
- Jooksul Globaalne seaded, klõpsake nuppu edasijõudnud Tab.
- 5. Muuda NAT tüüp et DSR.
- kliki kehtima nuppu konfiguratsioonide salvestamiseks.
- Jooksul RELIANOID käsurea liides, lubage a loopback liides talu jaoks. Kasutage seda käsku ja sellega seotud VIP-i.
- Keelake kehtetud ARP-vastused taustaprogrammidele.
# ifconfig lo:0 192.168.88.190 võrgumask 255.255.255.255 -arp up
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
Layer 4 konfiguratsioonide ja DSR-režiimi kohta lisateabe saamiseks RELIANOID ADC, loe L4xNAT konfiguratsioonid
Täiendavad ressursid #
SSL-sertifikaadi automaatseks genereerimiseks programmi Let's encrypt kasutamine.
Andmeside/üleslingi koormuse tasakaalustamine Koos RELIANOID ADC.
DNS-i koormuse tasakaalustamine koos RELIANOID ADC.
Veebirakenduste kaitse DDoS-i rünnakute eest.
Rakendus, tervis ja võrguseire sisse RELIANOID ADC.
Koormuse tasakaalustaja SSL-sertifikaatide konfigureerimine.
Veebirakenduse tulemüüri konfiguratsioon.


